Sparkling en Telegram
Abrí el bot, iniciá sesión con tu email y obtené una cartera auto-custodiada en menos de un minuto. Nada que instalar: el agente funciona directamente en tus chats.
Abrir en TelegramEl acceso a tus criptomonedas puede perderse por distintos motivos: puede ser un enlace de phishing, una firma o un permiso de gasto (allowance) que nadie revocó a tiempo, una dirección mal verificada antes de confirmar, una vulnerabilidad técnica en un contrato o servicio, o una falla del lado del proveedor. Ninguna de estas situaciones se arregla cambiando la contraseña después del hecho. Esta guía de Sparkling Argentina repasa señales de amenaza concretas y qué hacer antes, durante y después de una operación; para la diferencia entre guardar tus activos vos mismo o dejarlos en un tercero, ver billeteras de criptomonedas.
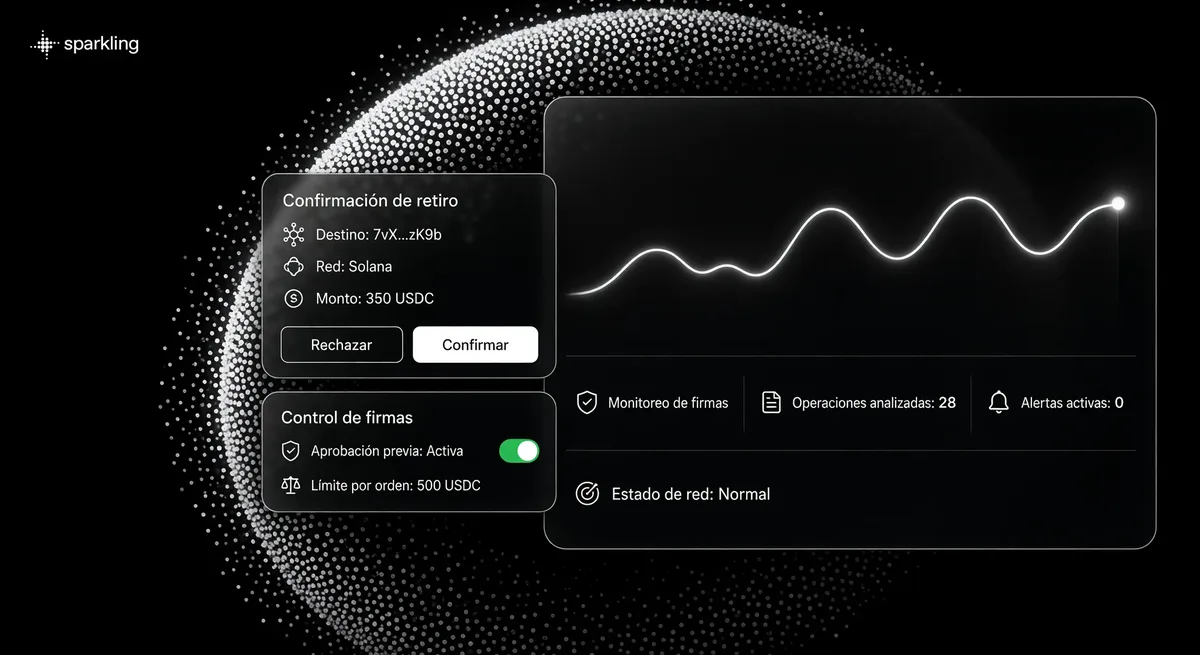
El phishing llega por mensaje directo, SMS, email, publicidad en redes o incluso por un comentario en un posteo: alguien te invita a hacer clic en un enlace, escanear un código QR o descargar una aplicación para “resolver un problema” o “verificar tu cuenta”. El objetivo no se limita a robarte la contraseña, el código de un solo uso (OTP) o la frase semilla: muchos ataques buscan directamente que firmes una transacción maliciosa, que apruebes un permiso de gasto (allowance), o que envíes los activos a una dirección del atacante, todo en un sitio o una app que imita al real.
Hay dos variantes técnicas que conviene distinguir del phishing genérico. La primera es el dominio clonado: una página que copia el diseño de un sitio real, a veces con el logo apenas modificado o un nombre con una letra de más o de menos. Revisá siempre el dominio completo después de hacer clic en cualquier enlace.
La segunda es el envenenamiento de direcciones (address poisoning): alguien te envía una transferencia mínima desde una dirección que se parece mucho a una dirección con la que ya operaste, para que esa dirección falsa quede guardada en tu historial de transacciones. Si después copiás esa dirección del historial sin revisarla carácter por carácter, el envío va directo al estafador y, en la gran mayoría de los casos, no hay forma de revertirlo.
Un patrón frecuente: publicás una consulta en redes y, minutos después, te escribe alguien que dice ser “soporte” de una plataforma, de un banco o incluso de un organismo público. También existen videos manipulados que simulan declaraciones de funcionarios, y contactos que piden instalar una aplicación de acceso remoto para “verificar la identidad”.
Un código OTP protege un inicio de sesión puntual; la frase semilla es la clave maestra de una billetera: quien la tiene controla todos los activos asociados. Ningún soporte legítimo necesita ninguno de los dos.
El email asociado a tus cuentas suele ser la puerta de entrada a todo lo demás. Usá una contraseña larga y única por cuenta, activá verificación en dos pasos (2FA) siempre que esté disponible, y preferí una app de autenticación antes que SMS (los códigos por SMS son vulnerables a un robo de línea o SIM swap).
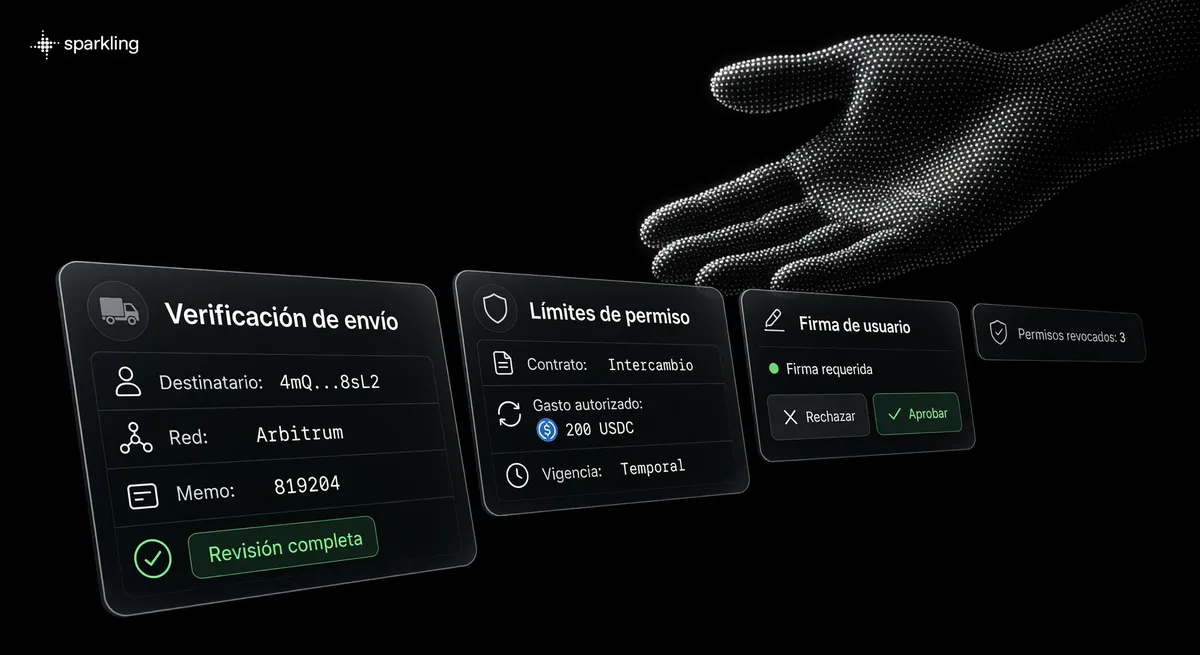
Al operar con contratos inteligentes (por ejemplo, en un exchange descentralizado) es habitual tener que otorgar un permiso de gasto (allowance). El problema aparece cuando ese permiso queda configurado como ilimitado: un contrato con allowance ilimitado puede gastar ese token en el futuro, aunque ya hayas sacado tus fondos de la plataforma original.
Una transacción confirmada en blockchain no se puede deshacer. Antes de enviar, revisá tres cosas por separado: la dirección completa del destinatario, la red elegida, y si corresponde, el memo o tag. Y una distinción que conviene tener clara: la dirección del contrato de un token y la dirección de la billetera que va a recibir los fondos son dos datos completamente distintos.
Enviar primero un monto chico antes de mover el total es razonable para confirmar la combinación de dirección, red y memo. Tené en cuenta que cada red y cada plataforma de destino puede fijar un monto mínimo de depósito reconocido: un envío de prueba por debajo de ese mínimo puede no acreditarse, así que conviene revisar el mínimo indicado por la plataforma antes de mandarlo. Además, una transferencia de prueba exitosa no demuestra que un contrato inteligente sea seguro ni que esté auditado.
Si después de vender necesitás pasar ese saldo a tu cuenta bancaria, los pasos concretos están en cómo retirar criptomonedas a pesos.
Esta guía es para cuando sospechás un acceso no autorizado (robo de clave, permiso malicioso). Es distinto de perder el acceso a tu propia cuenta por otro motivo —contraseña olvidada, 2FA perdido, cuenta bloqueada por el proveedor—: en ese caso el camino es el soporte oficial de recuperación de cuenta de esa plataforma, no los pasos de abajo.
Una cuenta, dos accesos. Empezá en Telegram en menos de un minuto o abrí Sparkling en la web: tu cartera, saldo e historial se mantienen. Interfaz de ejemplo: saldo, cotizaciones y movimientos son ilustrativos, no datos reales de tu cuenta.
Abrí el bot, iniciá sesión con tu email y obtené una cartera auto-custodiada en menos de un minuto. Nada que instalar: el agente funciona directamente en tus chats.
Abrir en TelegramLa misma cuenta en tu navegador, en una pantalla más grande. Revisá las tarjetas de trading, consultá saldos y confirmá desde tu portátil.
Abrir versión webDepende de qué se filtró; son dos escenarios distintos. Si se comprometió tu frase semilla o clave privada, esa billetera queda insegura para siempre y lo correcto es mover los fondos a una billetera nueva generada en un dispositivo limpio: cambiar la contraseña de una cuenta asociada no revierte esto. Si en cambio lo que está en duda es un permiso (allowance) otorgado mientras tu clave sigue intacta, el paso es revisar y revocar ese permiso puntual; la dirección anterior no se vuelve insegura solo por haber cambiado esa contraseña.
No. Solo confirma que la dirección, la red y el memo usados funcionan para ese envío puntual, siempre que supere el mínimo de depósito de la plataforma de destino.
No necesariamente. Son acciones distintas: desconectar no revoca el allowance. Pero el allowance en sí no queda activo para siempre en todos los casos: uno limitado a un monto puntual puede gastarse solo al usarse, y algunos esquemas de permiso (como un permit fuera de cadena) tienen una fecha límite para firmarse, aunque eso no es lo mismo que el vencimiento del allowance ya registrado. Un allowance “ilimitado” sí puede seguir activo hasta que lo revocás a mano.
Una técnica en la que te envían una transferencia mínima desde una dirección casi idéntica a una que ya usaste, para que la copies por error en un envío futuro.
Porque ningún soporte legítimo necesita tu código para resolver un problema.
Sparkling se apoya en un pequeño grupo de proveedores de infraestructura para la billetera self-custodial y el swap entre redes.

Infraestructura de billetera multichain self-custodial.

Cotizaciones de swap cross-chain obtenidas de múltiples plataformas.
Actualizado: